

"Raqamli qiyomat": konspirologik vahima zamirida haqiqat bormi?
Soʻnggi kunlarda ijtimoiy tarmoqlarda 17 noyabr kuni ulkan raqamli qiyomat kutilayotgani haqidagi tashvishli xabarlar tarqaldi. Aytilishicha, dunyodagi yirik banklar xakerlar hujumiga uchrab, millionlab odamlarning hisobraqamlaridagi mablagʻlar bir zumda yoʻqolishi, global internet uch oyga oʻchirilib, insoniyat raqamli aloqasiz qolishi mumkin.
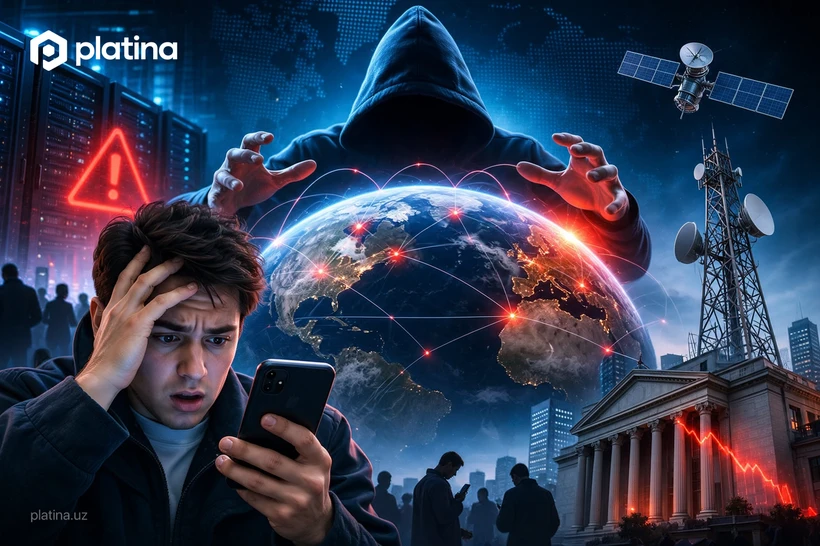
Insoniyat doim global falokatlardan choʻchib yashaydi. Tabiatning yoki jamiyatning kutilmagan syuprizlaridan xavotirda yuradi, ular qarshisida ojizligini qalban his qilib turadi.
Keng koʻlamli suv toshqinlari, iqlim oʻzgarishi va vulqon otilishi kabi tabiat “injiqliklari” tushunarli, ammo odamzot oʻz qoʻli bilan yaratgan innovatsiyalar ham baʼzan jilovini uzib, nazoratdan chiqib ketishi mumkin. Laboratoriyadan “qochgan” viruslar, terrorchilar qoʻliga tushgan ommaviy qirgʻin qurollari va hatto yadroviy qiyomat xavfi ham shular jumlasidan.
Inson yaratgan qurol va vositalar xuddi pichoqqa oʻxshaydi – jarroh qoʻlida u shifo keltiradi, hunarmand qoʻlida sanʼat yaratadi, ammo aqlsiz va yovuz kishilar qoʻliga tushib qolsa biloqibat odamzotning oʻziga kulfat keltiradi.
Oz fursat ichida zudlik bilan rivojlanib, insoniyat taraqqiyotining yangi sahifasini ochishi kutilayotgan sunʼiy intellekt ham bugun “ipini” uzib, nazoratdan chiqishi va odamlarga zarar yetkazishi borasida xavotirlar kuchaydi.
Yangi quvonch – yangi xavotir
Soʻnggi kunlarda ijtimoiy tarmoqlarda 17 noyabr kuni ulkan raqamli qiyomat kutilayotgani haqidagi tashvishli xabarlar tarqaldi.
Xoʻsh, kuz oyining ushbu iliq kunlarida misli koʻrilmagan raqamli falokat yuz berishi mumkinmi? Dunyodagi yirik banklar xakerlar hujumiga uchrab, millionlab odamlarning hisobraqamlaridagi mablagʻlar bir zumda yoʻqoladimi? Global internet uch oyga oʻchirilib, insoniyat raqamli aloqasiz qoladimi? Bu jarayonda sunʼiy intellekt qanday rol oʻynaydi?
Ayrim chiqishlar va maqolalarda 17 noyabrda nomaʼlum xakerlik guruhlari dunyoning eng yirik moliyaviy muassasalariga bir vaqtning oʻzida hujum uyushtirishi, bank maʼlumotlar bazalarini yoʻq qilishi, odamlarning hisoblaridagi pullarni «nolga tushirishi» va butunjahon internet tarmogʻini 90 kunga ishdan chiqarishi mumkinligi taʼkidlanmoqda. Bundan ham gʻalatisi, ayrim talqinlarda ushbu falokatdan keyin global raqamli tizimlar sunʼiy intellekt yordamida qayta qurilishi haqidagi jiddiy taxminlar ilgari surilgan.
Xoʻsh, bu bashoratlarning qanchalik ilmiy-texnik asosi bor? Xabar qayerdan paydo boʻlgan? Bu xabarlar ortida haqiqiy kiberxavf turibdimi yoki odamlarning qoʻrquvidan foydalanishga qaratilgan navbatdagi axborot manipulyatsiyasimi?
Vahimali xabar qayerdan paydo boʻldi?
OAVdagi chiqishlar tahlil qilinsa, «17 noyabrda raqamli qiyomat boshlanadi» degan daʼvolar oktabr oyining oxiri va noyabr oyining boshlarida ijtimoiy tarmoqlarda tarqala boshlaganiga amin boʻlamiz. Ayrim faktcheking nashrlari xabarning ilk keng tarqalgan variantlarini X ijtimoiy tarmogʻidagi anonim manbaga ishora qilgan foydalanuvchi bilan bogʻlamoqda. Oʻsha xabarda goʻyo «darknet» — internetning maxsus vositalar orqali kiriladigan yashirin qismida global kiberhujum rejalashtirilayotgani haqida maʼlumot paydo boʻlgani aytilgan.
Biroq ushbu xabarni tarqatgan manbaning oʻzi ham maʼlumot tasdiqlanmaganini tan olgan. Unda hujumni amalga oshirishi mumkin boʻlgan xakerlik guruhi, nishonga olingan banklar, ishlatilishi rejalashtirilayotgan zararli dasturlar yoki texnik hujum mexanizmlari haqida ishonchli dalillar keltirilmagan.
6 noyabrda Rossiyaning «Lapsha Media» faktcheking platformasi, 9 noyabrda esa Ukraina Milliy xavfsizlik va mudofaa kengashi huzuridagi Dezinformatsiyaga qarshi kurashish markazi ushbu maʼlumotlarni asossiz deb baholadi.
Qozogʻiston Favqulodda vaziyatlar vazirligi ham mazkur ssenariy haqida ishonchli ogohlantirish mavjud emasligini bildirgan.
Albatta, bu xabar bir necha mamlakatda keng tarqalgani uning haqiqat ekanligini anglatmaydi. Aksincha, zamonaviy axborot muhitida tekshirilmagan maʼlumotlar mamlakatlar va tillar oʻrtasida shiddat bilan tarqalib, baʼzan ommaviy ishonch tusini olishi hozir hech kimni hayron qoldirmaydi. Birinchi manbaga ishora qilgan ikkinchi kanal, ikkinchisiga tayangan uchinchi sahifa va ulardan koʻchirilgan yuzlab publikatsiyalar natijasida bitta tasdiqlanmagan taxmin goʻyo bir nechta mustaqil manba tomonidan tasdiqlangan xabar tusiga kirishi oson. Axborot manipulyatsiyasining eng xavfli jihatlaridan biri ham shunda.
Nega aynan 17 noyabr tanlangan?
Shamol boʻlmasa daraxtning uchi qimirlamaydi, deganlaridek, 17 noyabrga belgilangan muhim texnologik tadbir haqiqatan ham bor. Lekin bu xakerlar hujumi ham, internetni oʻchirish amaliyoti ham emas.
Gap shundaki, AQSh Federal favqulodda vaziyatlarni boshqarish agentligi — FEMA va Federal aloqa komissiyasi — FCC 2026 yil 17 noyabr kuni mamlakat boʻylab favqulodda ogohlantirish tizimini sinovdan oʻtkazishni rejalashtirgan. Bu haqda rasmiy maʼlumotlar hali 16 sentabr kuni eʼlon qilingan. Sinov AQShning sharqiy vaqti bilan soat 14:20 da oʻtkazilishi, radio va televideniye orqali maxsus ogohlantirish xabari uzatilishi belgilangan. Efirdagi uzilish taxminan bir daqiqa davom etadi. Mobil telefonlarga ommaviy favqulodda xabar yuborish tizimi esa bu sinovga kiritilmagan. Agar tadbir belgilangan sanada oʻtkazilmasa, zaxira sana sifatida 3 dekabr koʻrsatilgan.
Demak, 17 noyabr bilan bogʻliq real va rasmiy (!) tadbir mavjud. Lekin uning bank tizimlariga hujum qilish yoki global internetni oʻchirishga umuman aloqasi yoʻq. Shunga qaramasdan, tarqatilgan konspirologik talqinlarda aynan shu sinov goʻyo hukumatlar «yaqinlashayotgan raqamli falokatdan oldin tayyorgarlik koʻrayotgani»ning belgisi sifatida koʻrsatilgan.
Albatta bu dezinformatsiyada koʻp uchraydigan usul: bir real haqiqiy voqea olinadi va unga asossiz yolgʻon yoki talqin qoʻshilib, oʻqigan, koʻrgan va eshitgan odam ishonishi oson boʻlgan soxta sabab-oqibat zanjiri yasaladi. Masalan, AQShdagi rejali ogohlantirish sinovi haqiqiy fakt. Ammo undan global kiberhujum sodir boʻlishi haqida xulosa chiqarish mantiqan notoʻgʻri.
Xakerlar butun dunyo internetini uch oyga oʻchira oladimi?
Endi konspirologik vahimaning shu qismiga javob izlasak.
Koʻpchilik internetni yagona markazdan boshqariladigan ulkan axborot tizimi sifatida tasavvur qiladi. Aslida esa bunday emas. Internet — turli mamlakatlardagi oʻn minglab mustaqil tarmoqlar, telekommunikatsiya operatorlari, maʼlumotlar markazlari, serverlar, magistral aloqa liniyalari va texnik infratuzilmalarning oʻzaro bogʻlangan tizimidir.
Internetning domen nomlari va manzillarini muvofiqlashtirish bilan shugʻullanuvchi ICANN hamda Internet Society tashkilotlari uni yagona markazdan boshqarilmaydigan tarmoqlar majmuasi sifatida tavsiflaydi.
Shu boisdan, global internetni butun Yer yuzida bir paytda ishdan chiqarish uchun bittagina serverni buzish, biror dasturni ishga tushirish yoki bir nechta bankka hujum qilishning oʻzi kifoya qilmaydi.
Toʻgʻri, yirik kiberhujumlar jiddiy oqibatlarga olib kelishi ham mumkin. Masalan, DDoS hujumlari orqali internet xizmatlarini vaqtincha ishdan chiqarish, marshrutizatsiya tizimlaridagi nosozliklar tufayli katta hududlarda aloqa uzilishi yoki muhim infratuzilmaga zarar yetkazilishi mumkin. Hatto ayrim mamlakatlarda davlat qarorlari yoki texnik uzilishlar sababli internetga kirish cheklangan holatlar ham kuzatilgan. Biroq bunday voqealar bilan butun dunyo internetining aynan uch oyga toʻliq oʻchirilishi mutlaqo boshqa masshtabdagi hodisadir.
Xullas, global tarmoqning katta qismiga taʼsir qiladigan favqulodda inqirozlar yuz berishi nazariy jihatdan real holat. Lekin buning uchun oʻzaro bogʻliq koʻplab infratuzilmalarda bir vaqtning oʻzida jiddiy uzilishlar yuz berishi kerak boʻladi. 17 noyabrda shunday jarayon boshlanishi yoki uning 90 kun davom etishi haqida esa tekshiriladigan texnik dalil mavjud emas. Shu bois «internet albatta uch oyga oʻchadi» degan daʼvo ilmiy-texnik tahlildan koʻra koʻproq fantastik ssenariyni eslatadi.
Bank hisoblaridagi milliardlab dollarlarni bir zumda yoʻq qilish mumkinmi?
Axborotning eng koʻp xavotir uygʻotayotgan qismi aynan moliyaviy xavf bilan bogʻliq. «Xakerlar bank hisoblarini nolga tushiradi» degan jumla oddiy inson uchun nihoyatda qoʻrqinchli eshitiladi. Chunki bank hisobvaragʻi koʻpchilikning oylik maoshi, jamgʻarmasi, pensiyasi va kundalik hayoti bilan bevosita bogʻliq. Biroq bank tizimlari ijtimoiy tarmoqlardagi oddiy elektron hamyonlar kabi ishlamaydi.
Zamonaviy moliyaviy muassasalarda operatsiyalar haqidagi yozuvlar, buxgalteriya hisoblari, tranzaksiyalar tarixi, rezerv nusxalar, audit jurnallari va maʼlumotlarni tiklash mexanizmlari mavjud. Shuningdek, banklar va toʻlov infratuzilmalarida kiberxavfsizlik, faoliyat uzluksizligi hamda favqulodda vaziyatlardan keyin tiklanish choralari qoʻllanadi.
Bularning barchasi har qanday kiberhujumni mutlaqo zararsiz qiladi, degani emas. Agar xakerlar muhim axborot tizimlariga kirish imkoniyatini qoʻlga kiritsa, tranzaksiyalarga aralashishi, maʼlumotlarni shifrlab qoʻyishi, ayrim yozuvlarni buzishi yoki moliyaviy xizmatlarni vaqtincha toʻxtatishi ham mumkin. Biroq bank mobil ilovasida balans notoʻgʻri koʻrinishi, tranzaksiya bajarilmay qolishi va hisob egasining pulga boʻlgan qonuniy huquqi butunlay yoʻqolishi- turli xarakterdagi holatlardir. Ularni oʻzaro tenglashtirish notoʻgʻri boʻladi.
Hatto maʼlumotlar buzilgan taqdirda ham, moliyaviy operatsiyalarning mustaqil qaydlari va rezerv nusxalari yordamida hisoblarni tiklash imkoniyati boʻlishi mumkin. Bunda tiklashning muvaffaqiyati hujum masshtabiga, maʼlumotlar yaxlitligiga va bankning tayyorgarlik darajasiga bogʻliq. Shu jihatdan olganda, dunyoning barcha yirik banklaridagi mablagʻlar bir kunda izsiz yoʻqolib ketishi haqidagi daʼvo ishonchli dalillarga tayanmaydi.
Biroq bu kiberjinoyatchilar bank mijozlari uchun xavf tugʻdirmaydi, degani ham emas. Ehtimoli eng katta xavf — global hisoblarni bir vaqtda yoʻq qilish emas, balki alohida fuqarolarning pullarini firibgarlik yoʻli bilan qoʻlga kiritishda koʻrinadi.
Sunʼiy intellekt: ehtimoliy hujumchimi yoki axborot vahimasini kuchaytiruvchi vositami?
«Raqamli qiyomat» haqidagi baʼzi xabarlarda sunʼiy intellekt alohida oʻrin egallaydi. Ularda goʻyo global moliyaviy inqirozdan keyin raqamli tizimlar kuchli sunʼiy intellekt yordamida yangidan qurilishi, mavjud infratuzilma esa butunlay oʻzgartirilishi aytilmoqda.
Bu taxminlarga ehtiyotkorlik bilan yondashish kerak. Hozircha 17 noyabrda amalga oshirilishi aytilgan hujumni sunʼiy intellekt boshqarishi yoki qandaydir global raqamli tizimni qayta qurish rejasi mavjudligini tasdiqlovchi ishonchli dalillar aniqlanmagan. Biroq sunʼiy intellekt bilan kiberjinoyatchilik oʻrtasidagi aloqani butunlay inkor etib boʻlmaydi. SI texnologiyalari haqiqatan ham firibgarlar tomonidan foydalanilishi mumkin. Masalan, ular yordamida haqiqiyga oʻxshash soxta ovozlar, videolar, elektron xabarlar va ishonarli fishing materiallari tayyorlanadi.
Microsoft kompaniyasining kiberxavfsizlik tahlillarida ham sunʼiy intellekt yordamida amalga oshiriladigan aldash va firibgarlik usullari yangi xavf yoʻnalishlaridan biri sifatida koʻrsatilgan.
Bu vaziyatda SI ikki xil vazifani bajarishi mumkin. Masalan, kiberjinoyatchilar undan odamlarni aldash, soxta xabarlarni ishonarli qilish va firibgarlik jarayonlarini avtomatlashtirish uchun foydalanishi mumkin. Yoki boʻlmasa, kiberxavfsizlik mutaxasislari SIdan shubhali faollikni aniqlash, hujum alomatlarini tahlil qilish va axborot tizimlarini himoyalash maqsadida foydalanishlari msumkin. Demak, sunʼiy intellektning oʻzi mustaqil ravishda barcha raqamli falokatlarning sababchisi emas. Uning xavfi yoki foydasi uni kim, qanday maqsadda va qanday nazorat ostida qoʻllanishiga bogʻliq.
Xullas, SI yordamida yaratilgan ishonarli axborot haqiqiy axborot degani emas. Bugun SI vositalari shunchalik rivojlanganki, oddiy foydalanuvchi baʼzan soxta ekspert chiqishini, qalbaki rasmiy murojaatni yoki kompyuterda yaratilgan videoni haqiqiy voqeadan ajratishda qiynalib qolyapmiz. Bu esa feyk xabarlarning ijtimoiy taʼsirini yanada kuchaytiradi.
Nega odamlar bunday xabarlarga tez ishonadi?
Bu masalaning texnologik jihatidan tashqari psixologik va ijtimoiy tomoni ham bor. Soʻnggi yillarda dunyo aholisi koronavirus kabi turli pandemiyalar, harbiy mojarolar, iqtisodiy beqarorlik, kiberhujumlar va yirik texnologik tizimlardagi uzilishlarga guvoh boʻldi. Natijada jamiyatda kutilmagan global inqirozlarga nisbatan sezgirlik kuchaygan. Feyk xabarlar aynan ana shu hissiy muhitdan foydalanadi.
«Ertaga barcha pullaringizdan ayrimlib qolasiz », «Internet uch oy ishlamay qoladi» yoki «Hukumatlar bizdan haqiqatni yashiryapti» kabi hissiyot uygʻotuvchi daʼvolar odamga mantiqiy tahlilidan koʻra koʻproq qoʻrquv va xavotir hislariga taʼsir qiladi.
Ayniqsa, aniq sana koʻrsatilishi xabarni yanada taʼsirchan qiladi. «Qachondir global kiberhujum boʻlishi mumkin» degan umumiy gap bilan «17 noyabrda butun dunyo interneti oʻchadi» degan bayonot oʻrtasida psixologik farq katta. Ikkinchi holatda inson oʻzini favqulodda vaziyat qarshisida turganday his qiladi. Bunday sharoitda xabarni tekshirish oʻrniga uni yaqinlariga yuborish, pullarini shoshilinch yechib olish yoki turli «himoya xizmatlari»ga murojaat qilish ehtimoli ortadi. Shu tariqa axborot vahimasi oʻz-oʻzini kuchaytiruvchi jarayonga aylanadi. Avval tekshirilmagan xabar paydo boʻladi. Keyin u koʻpchilik tomonidan tarqatiladi. Xabar ommalashgani sari odamlar uni jiddiy qabul qila boshlaydi. Natijada hatto asossiz taxmin ham real iqtisodiy va ijtimoiy harakatlarga turtki berishi mumkin. Yaʼni baʼzan feyk xabarning oʻzi emas, unga ishonish natijasida qabul qilingan qarorlar haqiqiy zarar keltiradi.
Cui bono?
Yuristlar bir iborani koʻp ishlatishadi: Cui bono? Bu jumla latinchada “Kimga foyda?” degani. Aytaylik, bir jinoyat roʻy berdi. Kimga foyda bundan? Kimga foydaligi aniqlansa, demak oʻsha shaxs yoki tashkilot shu jinoyatni amalga oshirgan boʻladi.
Xoʻsh, 17 noyabrni “raqamli qiyomat” deya ayyuhannos solishdan kimga koʻproq foyda boʻlishi mumkin?
Bir qarashda, mazkur mish-mish xabarlarning birinchi muallifi va ularni tarqatishda ishtirok etgan barcha shaxslarning maqsadi borasida yakdil fikrlar yoʻq. Shuning uchun ushbu axborot kampaniyasi ortida muayyan davlat, tashkilot yoki jinoiy guruh turibdi, deb qatʼiy daʼvo qilish uchun yetarli asos yoʻq. Lekin bunday vahimali axborotdan manfaatdor boʻlishi mumkin boʻlgan tomonlarni tahliliy jihatdan koʻrsatish mumkin.
Avvalo, sensatsion kontent tarqatuvchi sahifalar bunday xabarlar orqali koʻproq koʻrishlar, obunachilar va reklama daromadiga ega boʻlishi haqiqatga yaqin.
Qolavresa, firibgarlar aholining qoʻrquvidan foydalanib, soxta bank ogohlantirishlari yuborishi, «mablagʻlaringizni xavfsiz hisobga oʻtkazing» degan bahona bilan pullarni oʻzlashtirishga urinishi mumkin. Bundan tashqari, kiberjinoyatchilar «17 noyabrdagi hujumdan himoya qiluvchi dastur» niqobi ostida zararli ilovalarni tarqatishlari ehtimoldan xoli emas. Shuningdek, axborot manipulyatsiyasi orqali moliyaviy institutlarga va rasmiy axborot manbalariga nisbatan ishonchsizlikni kuchaytirish mumkin.
Oʻzbekiston uchun qanday xavf bor?
Mazkur axborot toʻlqini Oʻzbekiston fuqarolari uchun ham befarq mavzu emas. Mamlakatda elektron toʻlovlar, bank mobil ilovalari, onlayn savdo, masofaviy xizmatlar va raqamli davlat xizmatlaridan foydalanish hayotning ajralmas qismiga aylanmoqda. Bu jarayon jamiyatga ulkan qulayliklar yaratayotgani bilan birga axborot xavfsizligiga boʻlgan talabni ham oshiradi. Buning ustiga, oxirgi paytlarda oʻzbekistonliklarning pullari va shaxsiy maʼlumotlari tez-tez oʻgʻirlanmoqda va buning oldini olish uchun koʻrilayotgan choralarni samarali deb boʻlmaydi. Hatto faktlarga koʻra, rasmiylar “oʻta samarali himoyachi ilova” deya majburan oʻrnatayotgan ilova – “APK qoʻriqchi” oʻrnatilganidan koʻp oʻtmay, ayni shu odamlarning hisob raqamlaridan pul yechib olingan. Demak APK qoʻriqchi emas, navbatdagi shaxsiy maʼlumot yigʻuvchi vosita boʻlib, gʻarazli guruhlar undan shaxsiy maʼlumotlarni oʻgʻirlash vositasi hamda bank ilovalari ichiga oson kirish eshigi sifatida foydalanishyapti.
Shu bois, mish-mishlardan vahima tushmagan maʼqul, ammo shu kunlari shubhali havolalarga kirish, bank kartasi maʼlumotlarini begona shaxslarga berish, SMS orqali kelgan tasdiqlash kodlarini oshkor qilish yoki oʻzini bank xodimi deb tanishtirgan nomaʼlum shaxsning koʻrsatmalariga javob qaytarmagan maʼqul. AQSh Kiberxavfsizlik va infratuzilma xavfsizligi agentligi — CISA ham hisoblarni himoya qilishda koʻp omilli autentifikatsiya, fishingdan ehtiyot boʻlish va axborot tizimlarini muntazam himoyalash muhimligini taʼkidlaydi.
Oʻzbekiston sharoitida ham fuqarolar banklar va vakolatli tashkilotlarning rasmiy kanallari orqali maʼlumot olishi, shubhali operatsiyalarni tezda bankka xabar qilishi hamda vahima taʼsirida moliyaviy qarorlar qabul qilmasligi maqsadga muvofiq boʻlardi. Bank tizimi uchun esa ushbu axborot toʻlqini muhim bir saboqni koʻrsatadi: moliyaviy xavfsizlik faqat texnik himoya bilan cheklanmaydi. Mijozlar bilan oʻz vaqtida, aniq va ishonchli axborot almashish ham xavfsizlikning ajralmas qismiga aylanmoqda.
Xulosa: 17 noyabr — raqamli qiyomat emas, axborot immuniteti uchun sinov
Tahlillar shuni koʻrsatadiki, 17 noyabr kuni global internetning uch oyga oʻchirilishi, bank hisoblarining ommaviy yoʻq qilinishi va sunʼiy intellekt ishtirokida butun dunyo raqamli infratuzilmasining qayta qurilishi haqida tarqalgan xabarlar ishonchli dalillarga asoslanmagan. Bu ssenariy hozircha fakt emas, balki tasdiqlanmagan maʼlumotlar, texnologik qoʻrquvlar va konspirologik taxminlardan tuzilgan axborot konstruksiyasidir.
Eng eʼtiborli jihati shundaki, mazkur xabarning shakllanishida haqiqiy voqea — AQShdagi favqulodda ogohlantirish tizimi sinovi — asossiz global falokat bashorati bilan bogʻlab yuborilgan. Bu esa zamonaviy dezinformatsiyaning muhim xususiyatini ochib beradi: yolgʻon axborot har doim ham boshidan oxirigacha toʻqib chiqarilmaydi. Baʼzan u haqiqiy faktlar ustiga soxta xulosalar qurish orqali yaratiladi.
Biroq ushbu voqeadan faqat «xabar yolgʻon ekan» degan xulosa chiqarish yetarli emas. U raqamli jamiyatning yana bir zaif nuqtasini namoyon etmoqda. Bugun global moliyaviy tizimlar, internet infratuzilmasi va davlat xizmatlari qanchalik muhim boʻlsa, ularga nisbatan jamoatchilik ishonchi ham shunchalik muhim ahamiyatga ega.
Bugungi eng katta xavf faqat xakerlarning kompyuter tizimlariga kirib borishida emas. Balki yolgʻon axborotning inson ongiga kirib borib, uning qarorlarini boshqarishida hamdir. Zero, raqamli davrda axborot xavfsizligi har bir insonning oʻzi olgan xabarga munosabatidan boshlanadi. Internetni xakerlar vaqtincha ishdan chiqarsa, uni tuzatish qiyin emas. Ammo jamiyatning tanqidiy fikrlash qobiliyati ishdan chiqsa, uni tiklash ancha mushkul boʻladi...
Abulfayz Sayidasqarov